Wyobraź sobie, że dostajesz w prezencie od ministra wieczne pióro, ale ofiarodawca zastrzega: „tym piórem możesz podpisywać jedynie umowy niezwiązane z działalnością zawodową”. Brzmi… dziwnie? Taki właśnie fikołek wykonało Ministerstwo Cyfryzacji, które udostępniło w aplikacji mObywatel funkcję składania podpisów kwalifikowanych obwarowanych bardzo nieoczywistymi warunkami.
Pięć darmowych podpisów miesięcznie to zapowiedź zestawu usług, które pojawią się w całej Unii Europejskiej pod zbiorczą nazwą Europejski Portfel Tożsamości Cyfrowej (EUDI Wallet). W niniejszym tekście pokazuję jednak, że na razie warunki użycia darmowych podpisów określone przez ministra to raczej niezobowiązująca prośba niż przepis prawa – nie mają oparcia w ustawie, nie da się stwierdzić ich naruszenia, a jeśli nawet ktoś sam się przyzna, nadal nic się nie wydarzy.
Jednoosobowa działalność gospodarcza to forma prowadzenia firmy, która jest w Polsce ściśle związana z osobą fizyczną i jej aktywnościami. O tym, co wchodzi w zakres „działalności zawodowej”, dość często muszą rozstrzygać Urzędy Skarbowe, które uznają – lub odrzucają – możliwość uwzględniania różnych zakupów w kosztach tejże działalności. Weźmy na przykład zawodowego konferansjera – nie budzi wątpliwości, że ma on prawo kupić „na firmę” uszyty na miarę frak. Z drugiej strony programista z całą pewnością takiego prawa mieć nie będzie.
Mamy więc sytuację, w której konferansjer nie może podpisać umowy z krawcem przy użyciu darmowego podpisu kwalifikowanego, zaś programista może to zrobić. Co jednak stanie się, gdy taką umowę zechce podpisać dyrektor cyrku, kelner w eleganckiej restauracji, kelner w kiepskiej restauracji ale aspirujący wyżej, prezes stowarzyszenia kominiarzy, albo programista udający się służbowo na audiencję u króla?
Nie wiadomo.
Dlatego właśnie postanowiłem ten temat podrążyć nieco bardziej. Najpierw jednak musimy przedrzeć się przez kilka definicji. To znaczy – nie musimy. Jeśli wiesz, jak działają podpisy cyfrowe, albo nie bardzo cię to interesuje, możesz pominąć samouczek i skoczyć od razu do właściwych rozważań o darmowym podpisie kwalifikowanym.
Początek samouczka
Czym jest podpis elektroniczny, podpis osobisty, podpis kwalifikowany
Nie bójmy się tego powiedzieć – terminologia związana z sygnowaniem czegokolwiek na kąkuterach jest skomplikowana, niejasna a często myląca. Rzeczy mogą nazywać się podobnie, a być zupełnie czym innym. Mogą być nazywane słowami, które zdroworozsądkowo powinny znaczyć co innego.
Podejmę więc próbę wprowadzenia kilku pojęć w sposób minimalistyczny i uproszczony do granic możliwości. Uproszczenia są dopasowane do potrzeb tego tekstu. W definicje i fakty proszę zwyczajnie uwierzyć, bo ich matematyczne dowody zgłębiają tylko ci, którzy muszą.
Tożsamość
Coś, co ma każdy człowiek, i co może potwierdzić paszportem (książeczką) albo dowodem osobistym (plastikową kartą).
Dygresja: tożsamość może być też potwierdzona dokumentem mobilnym mObywatel i tu zaczynają się pierwsze schody, bo – jak wykazałem w jednym z dawniejszych artykułów – odnośna ustawa jest pełna sformułowań w rodzaju „dokument elektroniczny obsługiwany przy użyciu usługi udostępnianej w aplikacji mObywatel” które są całkowicie niezrozumiałe. Dygresję tę gasimy jednak w zarodku.
Dokument
W ramach niniejszego tekstu dokumentem będzie dowolny plik czyli ciąg bajtów o ustalonej zawartości. Może to być plik Worda, może to być zdjęcie JPG, muzyka MP3 albo cokolwiek innego. Najczęściej będzie to jednak plik PDF, z powodów, o których poniżej.
Kryptografia asymetryczna
Jest to matematyczny wynalazek pozwalający na szyfrowanie danych w taki sposób, że operacja szyfrowania korzysta z jednego „klucza” (bardzo dużej liczby) a operacja odszyfrowania wymaga drugiego „klucza” (innej bardzo dużej liczby). Każdy może samodzielnie wyznaczyć dowolnie dużo takich par kluczy.
Bardzo duże liczby używane w kryptografii mogą mieć kilka tysięcy cyfr, więc nie da się zgadnąć, które zostały użyte, ani w sensownym czasie wypróbować wszystkich kombinacji. Trwałoby to miliardy miliardów lat. Na takim szyfrowaniu opiera się bezpieczeństwo całego internetu, wszystkich banków, wszystkich rządów i wywiadów – i w zgodnej opinii całego świata to działa. Tak, ten akapit zawiera istotne uproszczenia, dzięki temu jest krótki i jednoznaczny.
Aby użyć kryptografii asymetrycznej do potwierdzania tożsamości, pierwszy z kluczy musi pozostać tajemnicą – nazwiemy go kluczem prywatnym. Drugi może (a czasem musi) być publicznie znany – nazwiemy go kluczem publicznym.
Podpis cyfrowy
Poznajmy Boba. Zakładamy, że Bob dysponuje swoim kluczem prywatnym i jest to jego ściśle strzeżona tajemnica. Z kolei swój klucz publiczny Bob publikuje na wizytówkach, które może otrzymać każdy chętny.
Bob może wówczas zrobić telefonem zdjęcie (zapisywane do pliku JPG) a potem zaszyfrować je kluczem prywatnym. Wersja zaszyfrowana będzie drugim plikiem. Następnie OBA pliki (jeden z obrazkiem, drugi z zaszyfrowanym obrazkiem) wysyła do swojej koleżanki Alicji, która wcześniej dostała wizytówkę.
Alicja otrzymuje dwa pliki i używa klucza publicznego z wizytówki, by odszyfrować drugi z plików. Sprawdza następnie, czy odszyfrowany plik jest identyczny z pierwszym plikiem z otrzymanego zestawu. Jeśli tak, to Alicja ma pewność, że nadawcą był Bob.
Oto operacje, które miały tu miejsce: Bob podpisał cyfrowo swoje zdjęcie (zaszyfrował je kluczem prywatnym a potem utworzył zestaw „pierwotna fotka plus fotka zaszyfrowana”) zaś Alicja dokonała weryfikacji podpisu w otrzymanym zestawie (odszyfrowała plik kluczem publicznym a potem porównała go z pierwotną fotką).
Problem z rozmiarem podpisu
W prawdziwym życiu takie podejście, jak powyżej, byłoby niepraktyczne, bo operacja podpisania pliku podwajałaby jego rozmiar. W przypadku plików z filmami to – dosłownie – duży problem.
Zamiast tego stosowane są tzw. funkcje skrótu (funkcje haszujące, hash function) a szyfrowaniu podlega tzw. skrót (hash) mający raptem kilkadziesiąt bajtów. Dla nas nie ma to dziś znaczenia, bo od strony matematycznej nic się nie zmienia. Redukujemy więc byty do minimum i nadal myślimy, że podpisany plik to zestaw „plik plus jego kopia zaszyfrowana kluczem prywatnym” – choć w praktyce będzie to „plik plus jego skrót zaszyfrowany kluczem prywatnym”.
Jeśli ktoś chciałby zgłębić bardziej temat skrótów i podpisów, zapraszam do obejrzenia gawędy o kryptowalucie Bitcoin.
Infrastruktura klucza publicznego
W świecie analogowym możemy odwiedzić oddział banku aby założyć sobie rachunek osobisty. Uwierzytelniamy się wówczas paszportem lub dowodem osobistym i składamy (długopisem) odręczny podpis na karcie wzorów podpisów. Potem możemy wysyłać do banku pocztą podpisane odręcznie dyspozycje a pracownik potwierdzi zgodność podpisu ze wzorem. Tym samym możliwe będzie przeprowadzanie operacji bez osobistego stawiennictwa w oddziale.
Oto odpowiednik takiego działania w świecie cyfrowym: klient idzie do oddziału, zakłada sobie rachunek oraz przekazuje swój klucz publiczny. Od teraz może w domu podpisywać dokumenty z dyspozycjami kluczem prywatnym a pracownik banku będzie w stanie potwierdzić prawidłowość podpisu – a więc i tożsamość nadawcy.
Da się to zorganizować lepiej!
Wprowadźmy trzeciego aktora – instytucję zaufania publicznego w której prawdomówność z definicji wierzą wszyscy uczestnicy opisywanych tu interakcji. W Polsce będzie to rząd dysponujący danymi z rejestru PESEL. Ponownie – pomijamy szczegóły techniczne i to, które ministerstwo odpowiada za który obszar albo jakie instytucje wspomagają system od strony technologicznej.
Ważne jest to, że mechanizm taki działa na całym świecie zaś klucze publiczne ważnych instytucji same trafiają w sposób bezpieczny i automatyczny do twojego komputera i telefonu. Dzięki temu oprogramowanie na twoich urządzeniach będzie w stanie potwierdzać poprawność podpisów dokumentów wystawionych przez takie instytucje.
Certyfikaty podpisów elektronicznych
W poprzednich rozdziałach Bob drukował swój klucz publiczny na wizytówkach. To mało praktyczne rozwiązanie, bo nie zawsze Bob wręczy je osobiście – a wizytówka wędrująca z rąk do rąk albo wysłana kurierem mogłaby zostać podmieniona na inną.
W użyciu są więc tzw. certyfikaty składające się z klucza publicznego, metryczki, metadanych oraz podpisu cyfrowego złożonego przez upoważnioną instytucję. Certyfikat może mieć postać następującego dokumentu:
podmiot: Tomasz Zieliński, PESEL xxxxxxxxxx
wystawca: MSWiA
ważny od: 1 lipca 2020, godz. 10:20:30
ważny do: 1 lipca 2030, godz. 23:59:59
klucz publiczny: [tutaj długi ciąg cyfr]
dodatkowe informacje o parametrach klucza, algorytmach, wersjach, dozwolonych zastosowaniach itp.
Koniecznym elementem certyfikatu jest jeszcze podpis wystawcy, w tym przypadku Ministerstwa Spraw Wewnętrznych i Administracji. A ponieważ klucz publiczny MSWiA jest powszechnie znany, każdy może potwierdzić prawidłowość i ważność certyfikatu – dochodzi tu np. sprawdzenie, czy nie wygasła jego data ważności.
Zauważmy przy tym, że gdy korzystamy z infrastruktury klucza publicznego, zestaw informacji składających się na podpisany dokument powiększa się: oprócz plików – oryginalnego i zaszyfrowanego – dystrybuowany będzie również certyfikat.
Uważny czytelnik zauważył brakujący element – w kryptografii asymetrycznej klucze zawsze występują parami, ale w certyfikacie znajduje się tylko klucz publiczny. Co z prywatnym?
Warstwa elektroniczna dowodu osobistego
Jak już wielokrotnie wspominaliśmy, klucz prywatny Boba musi stanowić ścisłą tajemnicę – w przeciwnym razie osoba, która go wykradnie, będzie w stanie skutecznie podać się za Boba, podpisywać zamiast niego dokumenty.
Wiemy jednocześnie, że zwykłym ludziom zachowanie tajemnicy idzie średnio – mają tendencje do gubienia rzeczy albo powierzania ich osobom nieodpowiedzialnym i niegodnym zaufania. A ponieważ mowa o komputerach, dodatkowym zagrożeniem są próby zdalnego wyłudzenia poświadczeń.
Z tego powodu klucze prywatne stosowane do potwierdzania tożsamości są umieszczane wewnątrz chipów w kartach procesorowych – to tzw. warstwa elektroniczna dowodu osobistego. Klucz prywatny nigdy nie opuszcza chipa, wszystkie operacje kryptograficzne mają miejsce wewnątrz karty (to drugi z powodów, dla których stosuje się skróty plików – zaszyfrowanie filmu w malutkim procesorku karty chipowej trwałoby godziny lub dni).
Spostrzeżenie techniczne – karty sprzedawane przez polskich dostawców podpisu kwalifikowanego mają interfejs stykowy, z chipem „na wierzchu”. Trzeba je wtykać do czytnika (zewnętrznego lub wbudowanego w niektóre biznesowe laptopy lub klawiatury). Czasem spotyka się też mini-czytnik rozmiaru pendrive’a z chipem rozmiaru karty SIM włożonym do środka na stałe. Z kolei dowód osobisty realizuje wyłącznie komunikację bezprzewodową w standardzie NFC, poprzez antenę zatopioną w plastiku.
Nie ma obaw, że ktoś niepostrzeżenie podpisze dokument naszym dowodem osobistym trzymanym w tylnej kieszeni. Konieczne jest najpierw odblokowanie komunikacji z chipem za pomocą sześciocyfrowego numeru CAN nadrukowanego na dokumencie, potem uwierzytelnienie procesu podpisywania sześciocyfrowym PIN-em.
Jest też alternatywny wariant składania podpisów kwalifikowanych, w którym klucz prywatny nigdy nie opuszcza systemów informatycznych dostawcy – przyjrzyjmy się tej procedurze bliżej.
Procedura podpisywania dokumentu
Podpisywanie dokumentu przy użyciu dowodu osobistego i komputera lub komórki jest proste – uruchamiamy odpowiednie oprogramowanie, wybieramy plik do podpisu, umieszczamy kartę w czytniku na USB albo pod leżącym na płasko telefonem, wpisujemy CAN, wpisujemy PIN i… gotowe. Taki podpis można złożyć bez łączności z internetem.
Sprawa komplikuje się, gdy chcemy skorzystać z darmowego podpisu kwalifikowanego, od którego zaczęliśmy całą opowieść. Możliwe są tu dwie ścieżki – przez aplikację mobilną mObywatel albo serwis internetowy podpis.mobywatel.gov.pl.
W obu przypadkach musimy uwierzytelnić się w usłudze gov.pl, wybrać dostawcę podpisu kwalifikowanego, wskazać dokument do podpisania a potem zeskanować QR-kod i skorzystać z warstwy elektronicznej dowodu osobistego do potwierdzenia tożsamości. Jest to funkcja chroniona numerem CAN, ale nie wymaga podania PIN-u, bo nie korzysta z osadzonego w chipie klucza prywatnego. Na tym etapie dowód osobisty służy jako dodatkowe zabezpieczenie, by do złożenia podpisu kwalifikowanego nie wystarczyło wykradzione hasło do banku albo ePuap-u.
Ważniejsza część przetwarzania ma miejsce po stronie dostawców usługi podpisu kwalifikowanego. O ile komercyjny podpis kwalifikowany na karcie procesorowej wystawiany jest na okres od 1 roku do 3 lat, o tyle wariant darmowy jest efemeryczny, do jednorazowego użytku – ważność certyfikatu wynosi od kwadransa do jednej doby (czynność podpisania dokumentu ma miejsce w okresie ważności, dokument przejdzie walidację także po jego wygaśnięciu).
Format PDF
Wyjaśnienia wymaga jeszcze, dlaczego tak często podpisujemy cyfrowo dokumenty w formacie PDF i dlaczego „podpisanym cyfrowo PDF-em” jest jeden plik – choć w powyższych przykładach mówiliśmy o zestawie „plik pierwotny, plik zaszyfrowany, plik z certyfikatem”.
Odpowiedź jest prosta – PDF jest przystosowany do tego, aby wewnątrz jednego pliku osadzić wszystkie niezbędne elementy. Format ten jest tak naprawdę kontenerem przechowującym sekcje różnych typów – osobną sekcją jest rzeczywisty dokument renderowany na ekranie lub wysyłany do druku, osobną sekcją jest cyfrowy podpis sekcji pierwszej, jeszcze inna sekcja przechowuje certyfikat.
Takie rozwiązanie, wprowadzone w standardzie PDF 1.3 jeszcze w roku 1999, jest bardzo wygodne. Nie tylko wyklucza pomyłki w zarządzaniu kilkoma plikami, ale pozwala dodatkowo składać wiele podpisów cyfrowych pod jednym dokumentem.
Graficzna sygnaturka w rodzaju „podpisane cyfrowo przez XYZ w dniu ABC” jest przechowywana w osobnej sekcji, więc pierwotna treść podpisywanego dokumentu nie ulega modyfikacji.
Koniec samouczka
Podpisy kwalifikowane kontra podpis osobisty kontra podpis zaufany
Do tej pory przyglądaliśmy się podpisom cyfrowym od strony technicznej. Większość czytelników wie zapewne, że od strony prawnej trzy najważniejsze warianty to:
- podpis kwalifikowany, zgodnie z przepisami równoważny odręcznemu, realizowany offline poprzez chip w karcie chipowej dostawcy albo online w infrastrukturze serwerowej dostawcy
- podpis osobisty, uznawany obowiązkowo przez administrację publiczną (a przy zgodzie stron umowy traktowany jak równoważny formie pisemnej), realizowany offline poprzez chip w dowodzie osobistym
- podpis zaufany, również uznawany obowiązkowo przez administrację publiczną, realizowany online w infrastrukturze serwerowej państwa
Mało kto wie jednak, że od strony matematycznej i technicznej działają one dokładnie tak samo! To nie wszystko – w dowodzie osobistym z warstwą elektroniczną znajduje się jeden wolny slot na podpis kwalifikowany, więc po zakupie takiego produktu u zewnętrznego dostawcy możemy mieć w jednym kawałku plastiku zarówno podpis osobisty jak i kwalifikowany. W aplikacji do składania podpisu za każdym razem wskazujemy wówczas, który z nich ma zostać użyty.
Skoro więc wszystkie warianty podpisu są realizowane w ten sam sposób, skąd biorą się różnice ich „mocy”? Podpis kwalifikowany, który w całej Unii Europejskiej jest automatycznie uznawany za równoważny odręcznemu (rozporządzenie eIDAS), ma ugruntowaną tradycję a realizują go komercyjne firmy objęte szeregiem wymogów, których realizacja jest dość kosztowna.
Podpis osobisty i podpis zaufany to elementy usług zaufania realizowane przez państwo, jednak nie spełniają kryteriów prawnych podpisu kwalifikowanego, nie realizują „elektronicznej formy czynności prawnej”.
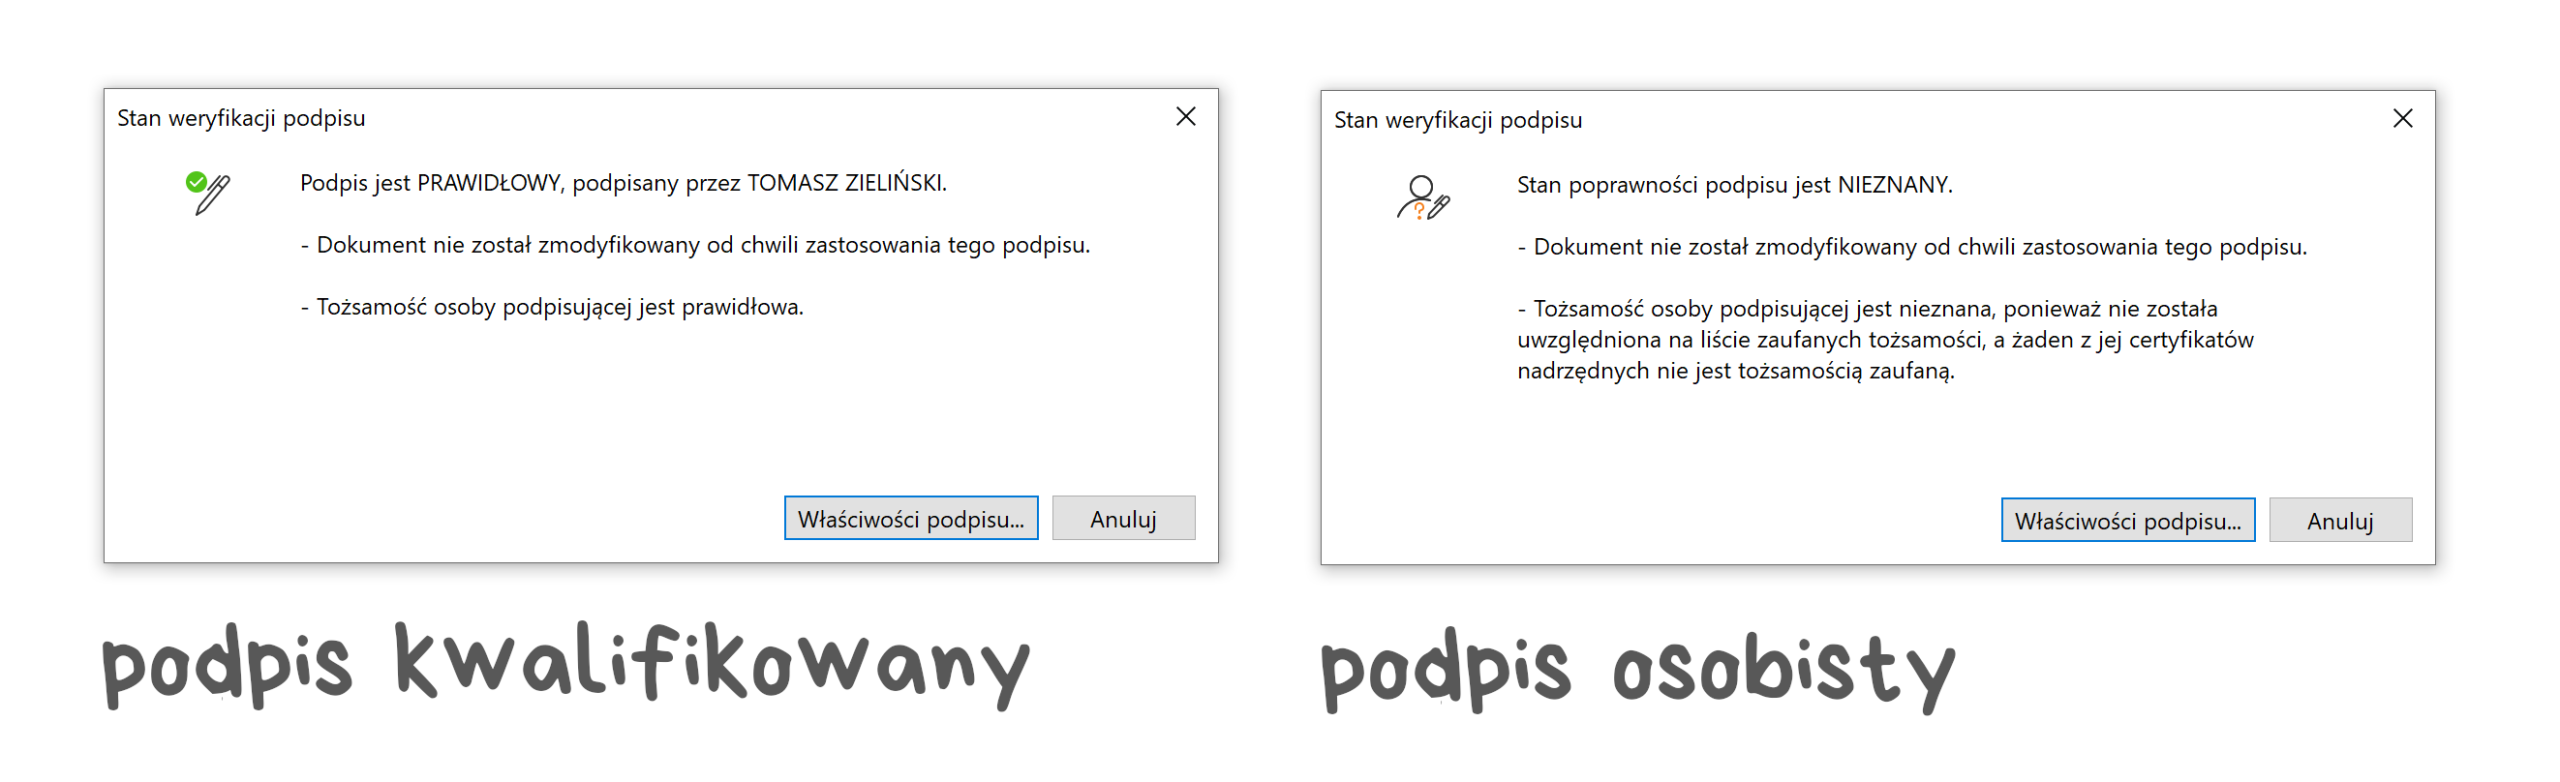
Przy weryfikacji podpisów cyfrowych sprowadza się to do kontroli, która instytucja sporządziła i podpisała certyfikat potwierdzający tożsamość osoby podpisującej dokument. Na poniższym obrazku widzimy rezultaty weryfikacji dwóch dokumentów w programie Foxit PDF Reader – po lewej podpis kwalifikowany, po prawej podpis osobisty.
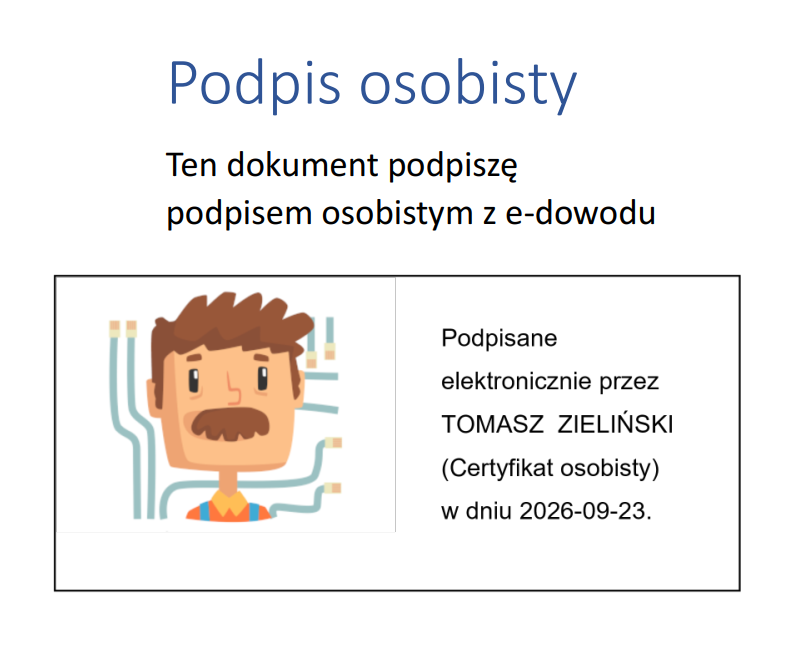
Ciekawostka – aplikacja „e-dowód Podpis Elektroniczny” wydana przez PWPW / MSWiA umożliwia wstawianie dowolnej grafiki do sygnaturki sygnalizującej podpis cyfrowy – u mnie testowy dokument wygląda więc następująco:
Co takiego da nam ta Unia?
Regulacje eIDAS 2 poszerzą katalog usług zaufania, m.in. o elektroniczne poświadczenia atrybutów (przykład: „potwierdzenie pełnoletności użytkownika bez zdradzania jego wieku”). W kontekście naszego dzisiejszego tematu ważniejsze jest jednak, że po wprowadzeniu europejskiego portfela tożsamości cyfrowej wszystkie osoby fizyczne będą mogły domyślnie podpisywać się kwalifikowanym podpisem elektronicznym bezpłatnie, ale uwaga: do celów innych niż zawodowe.
To ostatnie zastrzeżenie nie będzie bezwzględne – „państwa członkowskie mogą przewidzieć proporcjonalne środki w celu zapewnienia, aby nieodpłatne używanie kwalifikowanych podpisów elektronicznych przez osoby fizyczne było ograniczone do celów innych niż profesjonalne” (źródło: eur-lex.europa.eu)
Warunki użycia darmowego podpisu kwalifikowanego
Zajrzyjmy na stronę info.mobywatel.gov.pl/aktualnosci/podpis-kwalifikowany-w-aplikacji, gdzie czytamy: „Nowa usługa w aplikacji mObywatel umożliwia bezpłatne podpisanie 5 dokumentów w miesiącu podpisem kwalifikowanym w sprawach prywatnych (niezwiązanych z działalnością zawodową)”. Informacja ta jest powtórzona na stronie info.mobywatel.gov.pl/pytania-odpowiedzi
Jaka jest podstawa prawna takiego ograniczenia? Nie wspomina o nim ustawa o aplikacji mObywatel. Dokumenty dotyczące tej apki są rozrzucone po stronach rządowych dość chaotycznie. Na stronie info.mobywatel.gov.pl nie ma ich wcale. Strona BIP redakcja.www.gov.pl/web/cyfryzacja/informacje-o-aplikacji-mobywatel powstała metodologią Copy’ego-Paste’a z archiwalnego BIP-u. W nagłówku widzimy: „data aktualizacji – 2025.12.18”. W stopce czytamy: „Pierwsza publikacja: 05.02.2026”. Zostawmy jednak złośliwości i poszukajmy istotnych treści.
W dokumencie „Informacje o aplikacji mObywatel 2.0” (BIP_mObywatel_v485.pdf) czytamy w liście funkcji: „Podpis kwalifikowany – umożliwia Użytkownikowi, za pomocą wybranego od jednego z dostawców podpisu kwalifikowanego, skorzystanie z 5 darmowych podpisów w miesiącu. Po wyczerpaniu tego limitu złożenie podpisu będzie odpłatne (zgodnie ze stawką dostawcy)”.
Ani słowa o działalności zawodowej.
W dokumencie „Regulamin korzystania z aplikacji mObywatel 2.0” (Regulamin_aplikacji_mObywatel_v485.pdf) jest prawie to samo.
Ani słowa o działalności zawodowej.
Obostrzenia znajdujemy wreszcie w dokumencie „Załącznik nr 7 do Regulaminu aplikacji mObywatel_Usługi obywatelskie” (Załącznik_nr_7_do_Regulaminu_aplikacji_mObywatel_Usługi_obywatelskie.pdf) który po otwarciu ma nagłówek „Załącznik nr 8 do Regulaminu” (ja tu widzę siostry, że wy niezły burdel macie w tym swoim Archeo).
Robi się ciekawie. Na stronie 13, w rozdziale 11, par. 1, pkt 2, czytamy: „Przez cel składania kwalifikowanego podpisu elektronicznego inny niż profesjonalny rozumie się składanie podpisu celem oświadczenia woli w swoim imieniu lub imieniu innej osoby fizycznej w celu załatwienia sprawy prywatnej, niezwiązanej z zawieraniem umów konsumenckich, wykonywanym zawodem, prowadzoną działalnością gospodarczą lub działalnością osoby prawnej albo jednostki organizacyjnej nieposiadającej osobowości prawnej, który składający to oświadczenie reprezentuje lub w jakiej funkcjonowaniu uczestniczy”.
Zauważmy – ten zapis zabrania podpisywania umowy konsumenckiej darmowym podpisem kwalifikowanym nie tylko przedsiębiorcy, lecz także konsumentowi (osobie fizycznej). Ktoś się rąbnął pisząc regulamin? A może ktoś coś skutecznie wylobbował?
W projekcie ustawy wdrażającej eIDAS 2 wyłączenie umowy konsumenckiej nie występuje wcale: „[…] w celu załatwienia sprawy prywatnej, niezwiązanej z wykonywanym zawodem, prowadzoną działalnością gospodarczą lub działalnością osoby prawnej albo jednostki organizacyjnej […]”. Ten problem przestanie być więc problemem.
Czas na zwrot akcji – darmowe podpisy są nieodróżnialne od płatnych
Co wiemy do tej pory:
- polski rząd daje nam wszystkim w prezencie długopis (5 podpisów kwalifikowanych miesięcznie)
- prezent ma regulamin a regulamin ma załącznik, zgodnie z którym nie możemy tym prezentem podpisywać oświadczeń woli o pewnych cechach
W tym miejscu rodzi się pytanie – czy da się odróżnić podpis złożony tym prezentem od podpisu złożonego długopisem ze sklepu (komercyjnym podpisem kwalifikowanym)? Sprawdźmy!
Pod marką handlową mSzafir (Krajowa Izba Rozliczeniowa) możemy kupić jednorazowe podpisy kwalifikowane w cenie 18.45 zł brutto. Ten sam dostawca jest członkiem porozumienia, na mocy którego aplikacja mObywatel pozwala na podpisanie darmowym podpisem kwalifikowanym pięciu dokumentów PDF miesięcznie. Skorzystałem z obu ofert, oto fragmenty dwóch podpisanych dokumentów:
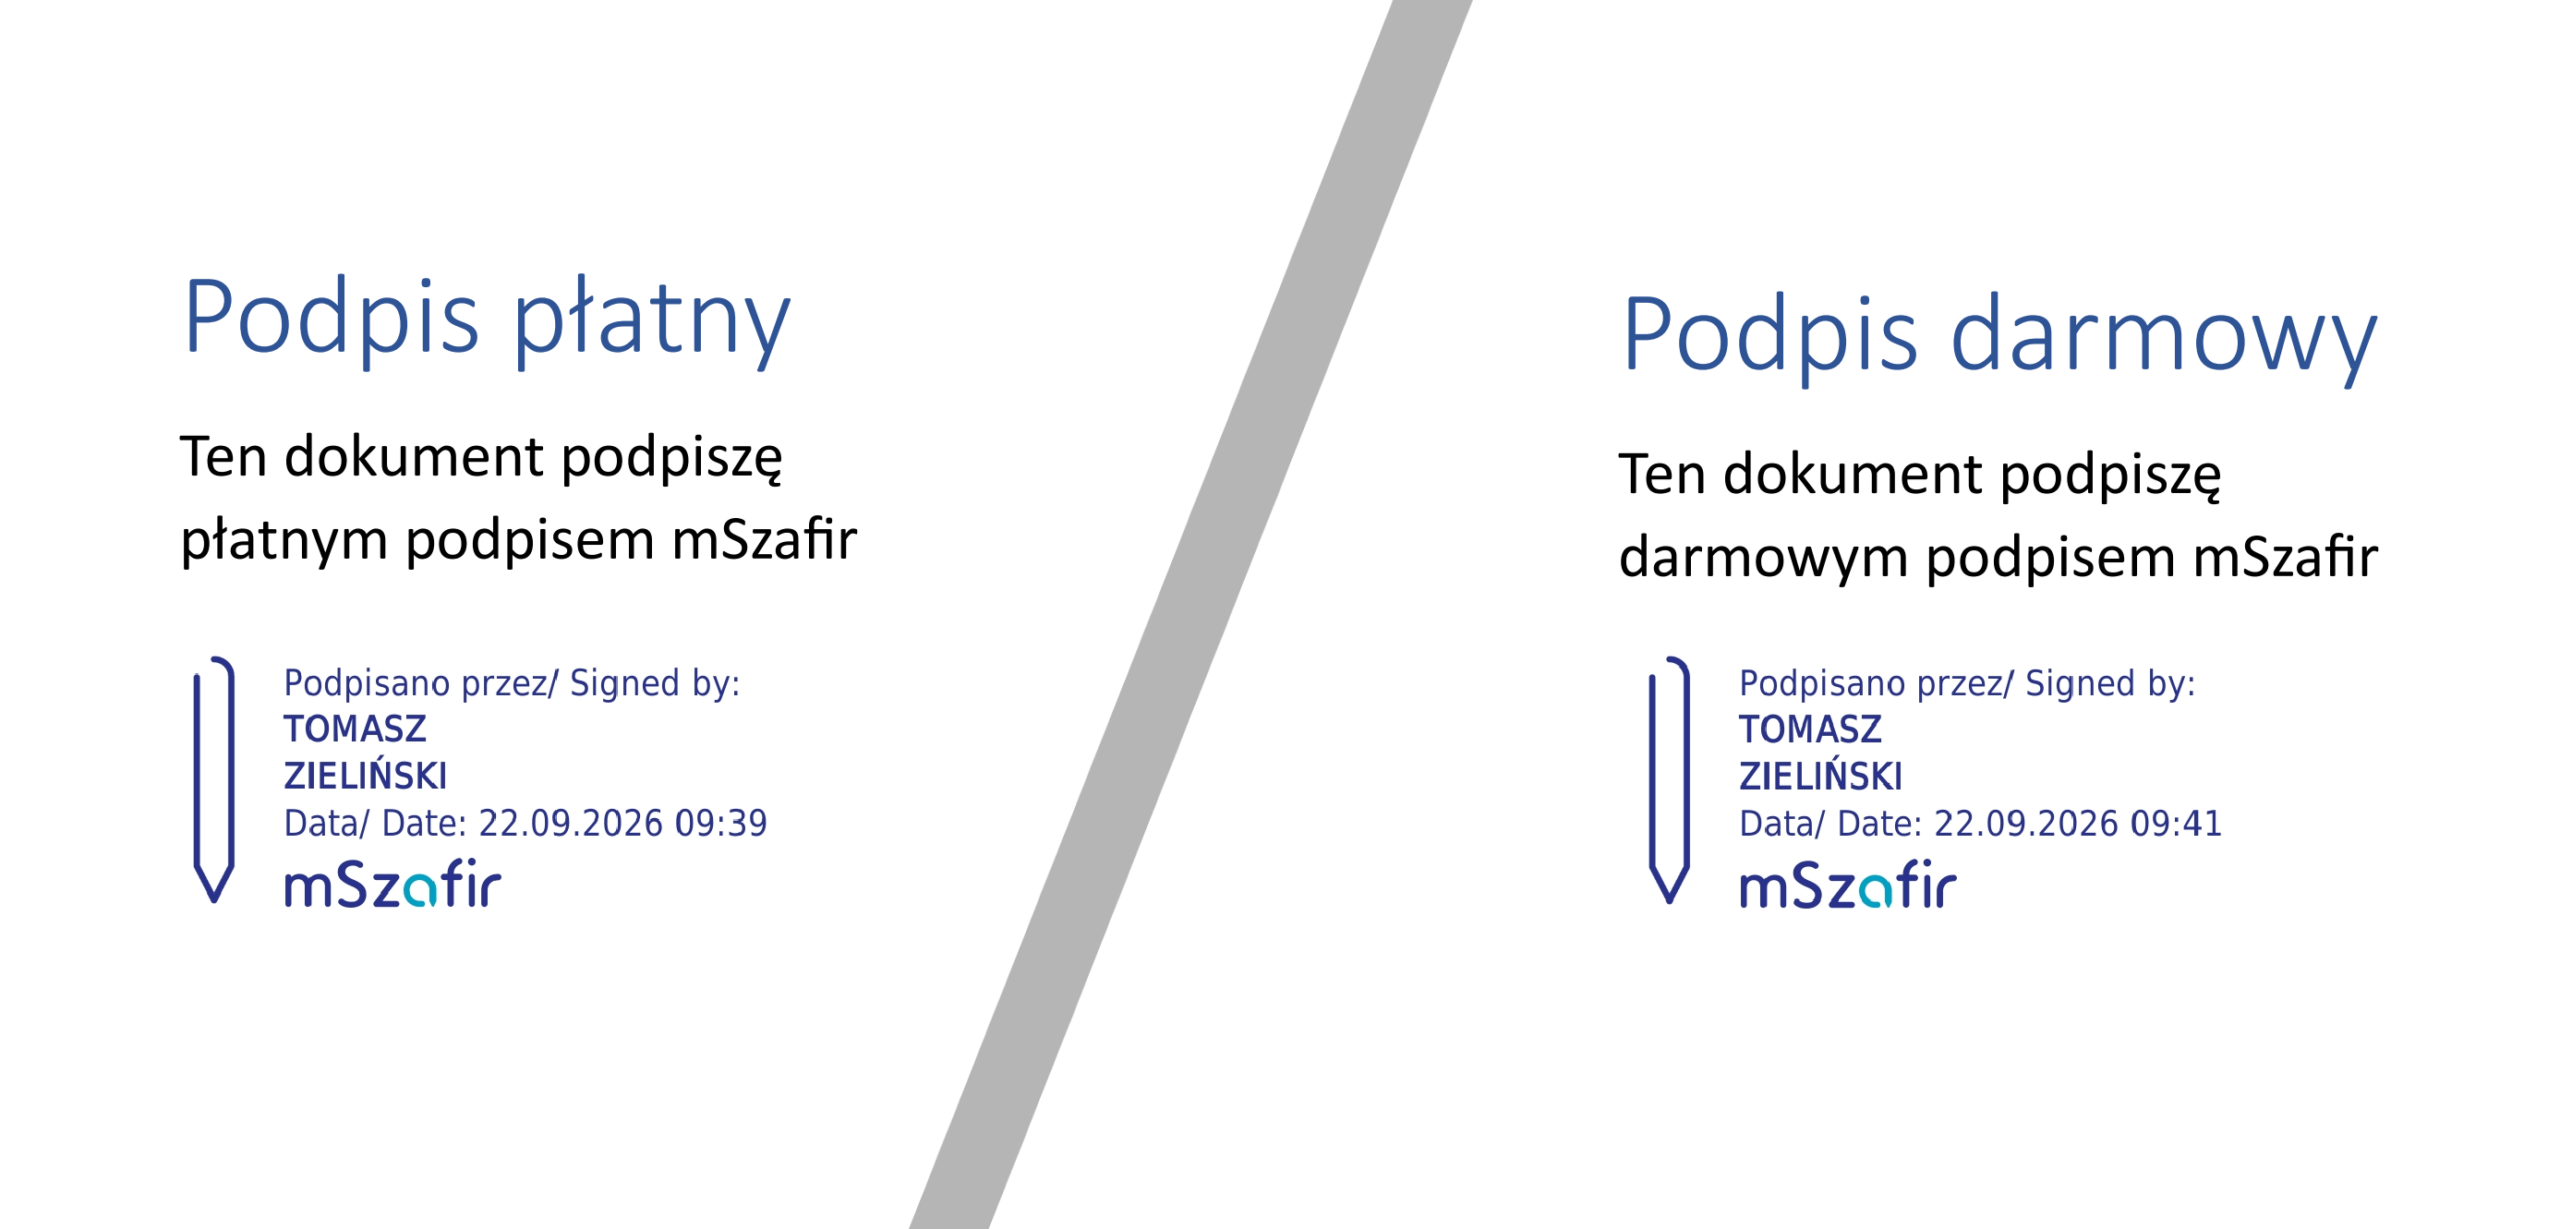
Widzimy, że warstwa wizualna jest identyczna. W obu przypadkach także certyfikat wystawcy był dokładnie taki sam!
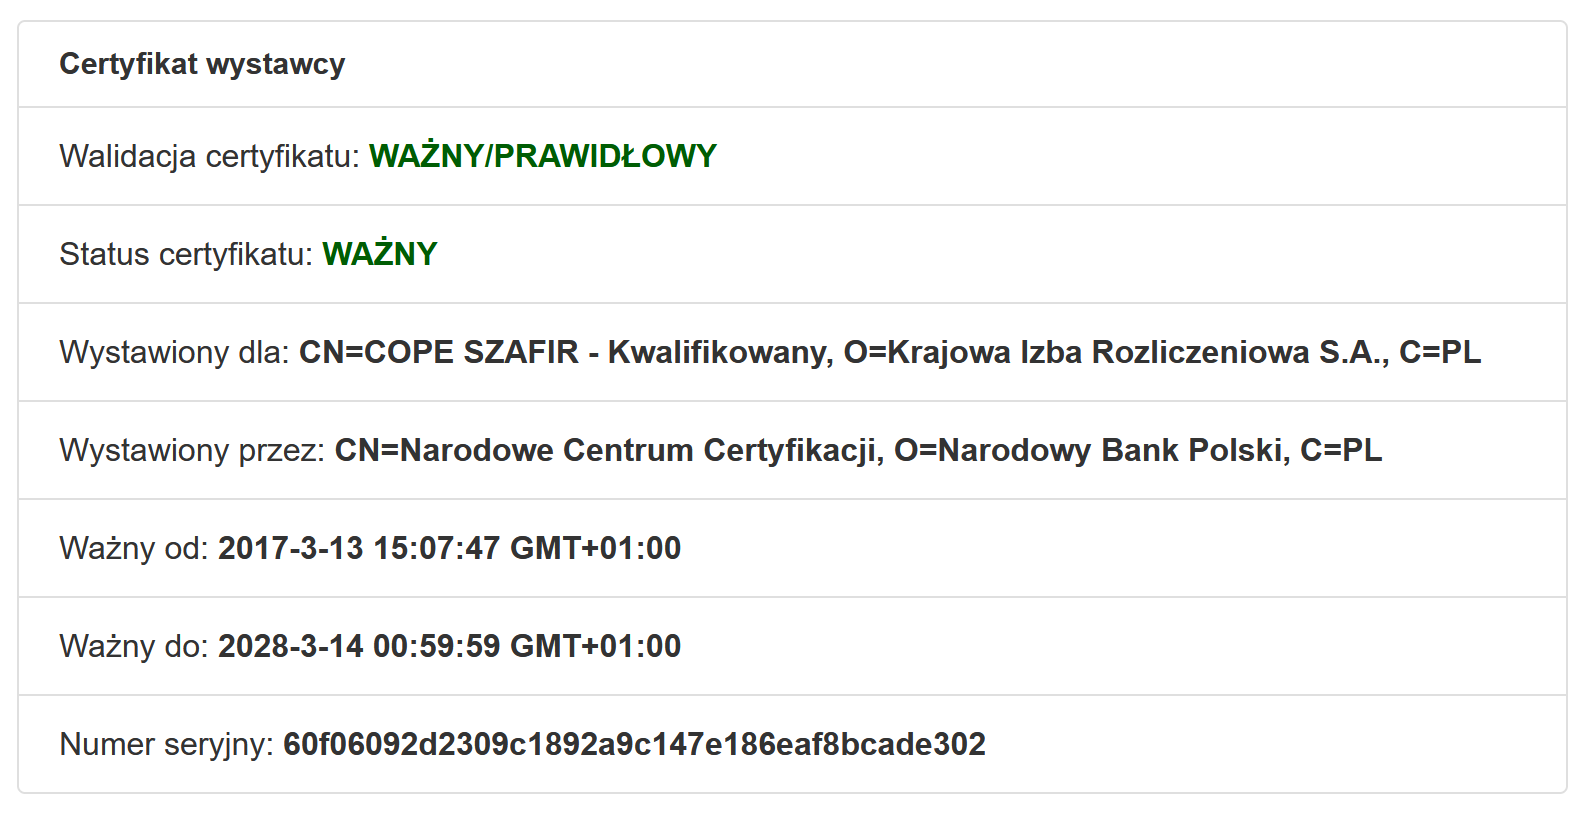
Certyfikaty podpisującego (czyli moje) to jednorazówki, więc oczywiście różniły się numerem seryjnym, ale pozostałe cechy i metadane były identyczne – takie same było określenie podmiotu, ważność wynosząca 24h, podpis zrealizowany kilkanaście sekund po wystawieniu certyfikatu, itp.
Widzimy więc, że podpisy składane obydwoma rodzajami „długopisów” są dla drugiej strony umowy nieodróżnialne. Darmowy podpis kwalifikowany z mObywatela wygląda tak samo, jak komercyjny jednorazowy podpis kwalifikowany.
Na wszelki wypadek zainwestowałem kolejne 17.22 zł brutto kupując jednorazowy podpis kwalifikowany u dostawcy Cencert (ENIGMA Systemy Ochrony Informacji Sp. z o.o.). Również w tym przypadku wariant darmowy nie miał żadnych cech odróżniających go od wariantu płatnego.
Oczywiście obaj dostawcy mogą przechowywać informacje o tym, który wariant miał zastosowanie przy generowaniu wskazanego certyfikatu, ale wiedza taka nie jest dostępna na zewnątrz. Czy backend mObywatela otrzymuje informację o numerach seryjnych darmowych certyfikatów? Tego nie wiemy.
Co na to dostawcy podpisów kwalifikowanych?
W Polsce podpisy kwalifikowane wystawia pięć podmiotów:
- marka Cencert – Enigma Systemy Ochrony Informacji
- marka Certum – Asseco Data Systems
- marka Sigillum – Polska Wytwórnia Papierów Wartościowych
- marka mSzafir – Krajowa Izba Rozliczeniowa
- marka doPodpisu – EuroCert
Wszystkim wysłałem pytania dotyczące współpracy z Ministerstwem Cyfryzacji, interpretacji „spraw prywatnych, niezwiązanych z wykonywanym zawodem, firmą lub innym podmiotem”, opinii na temat ważność podpisów naruszających cytowane wyłączenia, oraz tego, czy i jakie sankcje przewidywane są przy naruszeniach. Nie dowiedziałem się zbyt wiele.
Firmy Asseco (Certum), KIR (mSzafir) i PWPW (Sigillum) nie udzieliły informacji i odesłały mnie do Ministerstwa Cyfryzacji. Firma Eurocert (doPodpisu) nie odpowiedziała wcale.
W odpowiedzi firmy Enigma (Cencert) znalazła się informacja, że „wdrożenie pilotażowe podpisu kwalifikowanego w aplikacji mObywatel stanowi kolejny krok w kierunku dostosowania aplikacji do wymogów rozporządzenia eIDAS 2.0” oraz że wdrożenie Europejskiego Portfela Tożsamości Cyfrowej „w przyszłości może wpłynąć na zakres i funkcjonalność usługi podpisu kwalifikowanego w mObywatelu”.
Co ciekawe, w regulaminach Enigmy (Cencert) i PWPW (Sigillum) brak wzmianki o wyłączeniu użycia darmowego certyfikatu do spraw zawodowych, informacje takie publikują trzy pozostałe firmy. Enigma wyjaśnia, że regulaminy obejmują komplet usług i stąd wynika ich ogólny charakter, zaś po szczegóły ograniczeń odsyła do… konferencji prasowej Ministerstwa Cyfryzacji.
Co na to Ministerstwo Cyfryzacji?
Zapytałem Ministerstwo Cyfryzacji o opinię na temat ważności podpisów łamiących cytowane wyłączenia (oraz ustalenia na ten temat z dostawcami usługi), oraz tego, czy i jakie sankcje przewidywane są w takiej sytuacji. Oto odpowiedź:
„Minister Cyfryzacji nie posiada dokumentów zawierających wspólne interpretacje stron dotyczące ważności podpisów kwalifikowanych składanych z wykorzystaniem tej usługi w sprawach wykraczających poza jej zakładany cel ani dokumentów przewidujących szczególne sankcje z tego tytułu.
Należy przy tym wskazać, że wykorzystanie usługi w sposób niezgodny z jej przeznaczeniem nie przesądza samo w sobie o ważności podpisu kwalifikowanego jako środka służącego do składania oświadczeń woli. Regulamin korzystania z aplikacji mObywatel 2.0 nie przewiduje także odrębnych sankcji za wykorzystanie usługi do celów innych niż zakładane przy jej wdrożeniu.”
Czyli… można korzystać do woli?
Czy da się „unieważnić” dokument sygnowany podpisem kwalifikowanym
Gdy mamy pisemne oświadczenie woli potwierdzone odręcznym podpisem na kartce papieru, nie da się go „unieważnić”. Jeśli podpis został sfałszowany, można jedynie dążyć do sądowego ustalenia nieistnienia stosunku prawnego lub nieważności czynności prawnej.
Podobnie jest w przypadku podpisów kwalifikowanych. Choć możliwe jest zawnioskowanie do wydawcy certyfikatu o jego unieważnienie – np. z powodu utraty karty procesorowej – to dokumenty podpisane przed datą rozpatrzenia wniosku pozostają co do zasady ważne.
Unieważnienie certyfikatu z datą wsteczną jest możliwe tylko w przypadku poważnych naruszeń, np. nieprawidłowych danych umieszczonych w certyfikacie – czyli wtedy, gdy dany certyfikat w ogóle nie powinien zostać wydany albo został wydany z naruszeniem polityki świadczenia usług.
Procedury te nie mają jednak zastosowania w naszych dzisiejszych rozważaniach, bo darmowe podpisy z mObywatela oparte są na jednorazowych certyfikatach ważnych przez okres nie przekraczający jednego dnia. Niektórzy dostawcy piszą o tym wprost w regulaminach (tutaj Certum): „Kwalifikowany certyfikat podpisu wydawany jest w procesie podpisywania dokumentu. Po złożeniu podpisu (lub po przerwaniu procesu podpisywania), nie ma możliwości złożenia kolejnego (lub nowego) podpisu opartego na tym certyfikacie. Z uwagi na to certyfikat nie podlega procedurze unieważnienia.”
Czy wszystko jest więc oczywiste? Czy darmowy podpis można bez strachu stosować do celów zawodowych, bo nie da się go odróżnić od komercyjnego, nie ma sankcji za złamanie regulaminu zaś samego certyfikatu nie da się unieważnić? Cóż, Ministerstwo Cyfryzacji unika potwierdzenia, zamiast tego zasiewa niepewność: „Ocena skutków prawnych konkretnych czynności dokonanych z wykorzystaniem podpisu kwalifikowanego należy każdorazowo do właściwych organów stosujących prawo, w tym sądów powszechnych i sądów administracyjnych.”.
Kto za to płaci?
Tu ciekawostka – pięć darmowych certyfikatów kwalifikowanych to… prezent od dostawców usług. Ministerstwo Cyfryzacji poinformowało mnie: „od początku świadczenia usługi bezpłatnego kwalifikowanego podpisu elektronicznego w aplikacji mObywatel do dnia udostępnienia niniejszej informacji nie poniesiono [na ten cel] żadnych wydatków”
Otrzymałem też pięć bliźniaczo podobnych porozumień między Ministerstwem a dostawcami, w których czytamy: „Strony zobowiązują się do zapewnienia środków finansowych na wykonywany przez każdą ze Stron zakres prac, objętych współpracą określoną w Porozumieniu”.
Skąd taka hojność u, bądź co bądź, komercyjnych podmiotów? Mam dwa główne podejrzenia. Po pierwsze: z mObywatela korzysta ponad 12 milionów osób, czyli jakieś dziesięć razy więcej, niż szacowana liczba użytkowników podpisów kwalifikowanych. To szansa na promocję usługi i zdobycie nowych klientów.
Po drugie – dostawcom zależy na dobrych stosunkach z Ministrem Cyfryzacji, bo już za chwilę od jego humoru będzie zależała wysokość rekompensaty za darmowe podpisy kwalifikowane w eIDAS 2.
Kto będzie za to płacił?
Pan płaci, pani płaci, my płacimy. To są nasze pieniądze proszę pana. Społeczeństwo.
Konkretnie zaś: dostawcy biorący udział w realizacji darmowych podpisów kwalifikowanych zgodnych z eIDAS 2 otrzymają comiesięczną rekompensatę. Składa się ona z części stałej (za utrzymanie gotowości) oraz zmiennej (zależnej od liczby użytkowników).
Kwota stała będzie wynosiła 300 tys. zł rocznie dla każdego dostawcy. Kwota zmienna będzie wynosiła od 1 zł do 2.60 zł miesięcznie za każdego użytkownika (Minister Cyfryzacji określi ją w rozporządzeniu), do równego podziału pomiędzy wszystkich dostawców świadczących usługi.
Liczba użytkowników będzie przy tym obliczana w sposób dość dziwny – to liczba ludzi, którzy „co najmniej raz skorzystali w danym roku kalendarzowym z usługi nieodpłatnego składania kwalifikowanych podpisów elektronicznych, ustalana na ostatni dzień danego miesiąca, za który przyznawana jest rekompensata”. To oznacza, że użytkownik korzystający z usługi po raz pierwszy w styczniu będzie przynosił dochód przez 12 kolejnych miesięcy, ale ten „grudniowy” tylko przez miesiąc. Matematyka z mocno prawniczym powabem.
Oszacujmy zatem roczne koszty utrzymania usługi darmowego podpisu kwalifikowanego dla celów niekomercyjnych, zakładając uczestnictwo wszystkich pięciu usługodawców. Rozpatrzmy warianty, w których usługa zdobędzie 1, 5 i 10 milionów użytkowników rocznie. Załóżmy, że jedna czwarta z nich będzie korzystać z darmowego podpisu regularnie (co miesiąc), zaś pozostali w losowym miesiącu roku. Daje nam to następującą roczną liczbę stawek za użytkownika (odpowiednio) 7.9 mln, 39.4 mln oraz 78.6 mln. Ustawa zawiera bezpiecznik – maksymalna liczba użytkowników generujących rekompensatę to 10 milionów.
To oznacza, że państwo zapłaci rocznie:
- przy 1 milionie użytkowników – między 9 a 22 miliony zł
- przy 5 milionach użytkowników – między 40 a 104 miliony zł
- przy 10 milionach użytkowników – między 80 a 206 milionów zł
Drogo? Moim zdaniem bardzo. W końcu eIDAS 2 nie wymaga, aby darmowy podpis kwalifikowany był dostarczany przez prywatną firmę – możemy więc wyobrazić sobie świat, w którym dostawcą będzie COI albo inna jednostka publiczna. Duża część wymaganej infrastruktury już istnieje – opiera się na niej podpis zaufany i podpis osobisty. Potrzebna byłaby jednak wola polityczna by eliminować pośredników usług zaufania które i tak są zakorzenione w rejestrach państwowych.
Jak będzie wyglądało polskie wdrożenie darmowych podpisów kwalifikowanych z eIDAS 2?
Najważniejsza zmiana w stosunku do stanu dzisiejszego kryje się w tym fragmencie projektu ustawy wprowadzającej eIDAS 2: „Dokumenty elektroniczne opatrzone nieodpłatnym kwalifikowanym podpisem elektronicznym w celu innym niż profesjonalny oznacza się w sposób umożliwiający stwierdzenie użycia takiego podpisu”.
Możemy sobie zażartować, że darmowy podpis mógłby mieć sygnaturę graficzną podobną do następującej:
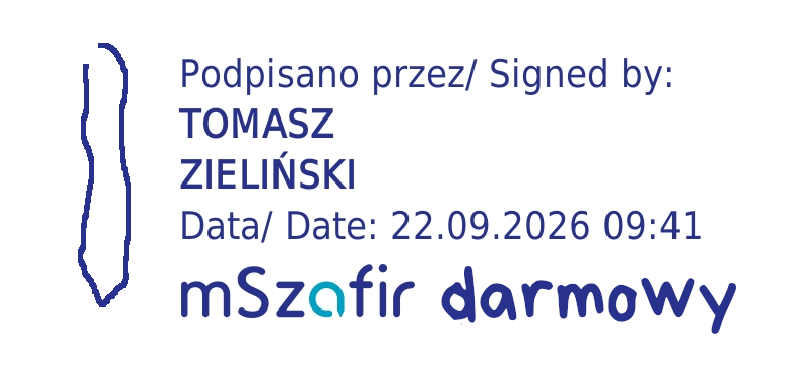
Element graficzny jest jednak całkowicie opcjonalnym elementem podpisu elektronicznego. Aby darmowy podpis rzeczywiście odróżniał się od komercyjnego, konieczne będzie umieszczenie takiej informacji także w certyfikacie – albo w metadanych, albo poprzez zastosowanie innej ścieżki certyfikacji (łańcucha podpisów). Jaki procent użytkowników zrozumie różnicę i będzie potrafiło ją sprawdzić? Nie wiem, ale się domyślam.
Inna zmiana – liczba darmowych podpisów kwalifikowanych do celów innych niż profesjonalny będzie nieograniczona. Może to nie mieć jednak takiego znaczenia, jak inne usługi zaufania wprowadzane przez eIDAS – np. możliwość zdalnego potwierdzania konkretnych cech, np. wieku czy wykształcenia, bez konieczności okazywania całego dokumentu.
Ciekawe informacje znajdujemy w uwagach zgłoszonych w ramach konsultacji publicznych do projektu ustawy o zmianie ustawy o usługach zaufania oraz identyfikacji elektronicznej oraz niektórych innych ustaw (UC122). Oto przykłady:
Związek Banków Polskich: „Należy doprecyzować przepisy projektu w zakresie kwalifikowanego podpisu elektronicznego udostępnianego w ramach europejskiego portfela tożsamości cyfrowej w taki sposób, aby: 1. jednoznacznie wskazać, że oznaczenie podpisu kwalifikowanego jako wykorzystywanego „do celów innych niż profesjonalne” nie wpływa na jego ważność ani skuteczność prawną […]”
Odpowiedź: „Zakłada się, że faktyczny skutek prawny oświadczenia woli opatrzonego kwalifikowanym podpisem elektronicznym przeznaczonym do celów innych niż profesjonalne ale w celach profesjonalnych (bez względu na to czy przez omyłkę czy celowo) będzie taki sam jak podpisu własnoręcznego. […] Celowo nie przewiduje się sankcji zakładając, że oznaczenie dokumentów klauzulą, która nie powoduje uszkodzenia dokumentu, że zostały opatrzone nieodpłatnym podpisem kwalifikowanym spowoduje powstanie samoregulującego się systemu. Zakłada się, że przedsiębiorcy (a tym bardzie podmioty publiczne) nie będą używali (lub będzie to zjawisko sporadyczne) nieodpłatnego podpisu do celów profesjonalnych z uwagi na ich postrzeganie przez kontrahentów i klientów. Celowo nie ustala się sankcji za użycie nieodpłatnego podpisu przeznaczonego do celów profesjonalnych. […]”
Krajowa Izba Rozliczeniowa postulowała dodanie warunku, by darmowy podpis kwalifikowany mógł dotyczyć tylko sprawy „niezwiązanej z zawieraniem umów konsumenckich”. Podobny postulat wysunęła PWPW („Dodatkowym ograniczeniem w używaniu takich podpisów powinno być także używanie ich przez osoby fizyczne nie będące przedsiębiorcami w relacji z podmiotami gospodarczymi. Takie relacje, ze względu na występowanie w nich podmiotów profesjonalnych, także należy zaliczyć do obrotu profesjonalnego”) a także Polska Izba Informatyki i Telekomunikacji (PIIT), Polskie Towarzystwo Informatyczne (PTI) i Związek Cyfrowa Polska (ZCP).
Odpowiedź: „Wyłączanie zawierania umów konsumenckich z
nieprofesjonalnego użycia będzie niezrozumiałe dla użytkowników, którzy będą (przypuszczalnie skutecznie) dowodzić, że z ich strony zawarcie umowy konsumenckiej w celach prywatnych (niezwiązanych bezpośrednio z działalnością zawodową czy gospodarczą) jest całkowicie pozbawione cech działalności profesjonalnej z ich strony”.
Podsumowanie
Pilotażowe wdrożenie pięciu darmowych podpisów kwalifikowanych w aplikacji mObywatel oceniam bardzo pozytywnie. To kolejny krok na drodze cyfryzacji procesów i procedur, popularyzuje koncepcję podpisów elektronicznych i pozwala sprawdzić, jak wyglądają PDF-y podpisane elektronicznie.
Nie podoba mi się jedynie podkreślanie dostępności tej funkcji w „sprawach niezwiązanych z działalnością zawodową”. Uczciwsze byłoby stwierdzenie: „za jakiś czas podpisy będą nielimitowane do zastosowań prywatnych ale będzie po nich widać, że są darmowe; na razie dajemy 5 sztuk miesięcznie i po tych nie widać”. To wystarczyłoby, by uniknąć wrażenia, że najpierw coś zostało sprezentowane a potem odebrane.
Opinie
O skomentowanie powyższych opinii poprosiłem kilka osób rozumiejących prawo dużo lepiej ode mnie.
Olgierd Rudak, prawnik i redaktor naczelny Czasopisma Lege Artis:
„Zastrzeżony zakaz wykorzystywania pięciu darmowych kwalifikowanych e-podpisów dostarczanych poprzez aplikację mObywatel w celach związanych z działalnością zawodową – dość „nieformalny”, zawarty wyłącznie w dokumentach opisujących zasady korzystania z usługi – najwyraźniej jest próbą nawiązania przez rząd do regulacji unijnej. Sęk w tym, że rozporządzenie eIDAS 2 z jednej strony zobowiązuje każdego dostawców europejskiego portfela tożsamości cyfrowej do wprowadzenia możliwości nieodpłatnego składania przez osoby fizyczne darmowych kwalifikowanych podpisów elektronicznych, z drugiej jednak strony pozwala zastosować proporcjonalne środki ograniczające wykorzystywanie bezpłatnej usługi do celów innych niż profesjonalne.
Wydaje się, że motywacja jest wielotorowa. 5 darmowych podpisów to swoisty „test” (niewynikający wprost z rozporządzenia), zaś od końca grudnia technologia powinna być dostępna bez limitów ilościowych. Trzeba też mieć na uwadze, że w Polsce podpisy kwalifikowane najczęściej są wykorzystywane przez biznes, więc brak jakichkolwiek ograniczeń mógłby się skończyć krachem na rynku rozwiązań komercyjnych – ale też i koniecznością wyasygnowania przez rząd znacznych kwot na rekompensaty wypłacane dostawcom usług zaufania.
Nie można też wykluczać, że rząd próbuje zachować się zgodnie z zasadą „wilk syty i owca cała”: wprawdzie dyrektywa wprost mówi, że państwa „mogą” wprowadzić takie rozwiązania (a więc nie muszą), jednak zawsze na końcu każdej regulacji jest także pytanie o odpowiedzialność Skarbu Państwa za niepełną implementację, w tym przypadku np. o argumenty przeciwko zastosowaniu jakichkolwiek (choćby werbalnych) ograniczeń…
…które skądinąd raczej nie będą stanowiły dolegliwości innej, niż „prestiżowa”: zgodnie z projektem ustawy (UC122) każdy dokument opatrzony darmowym podpisem z EUDI Wallet będzie ma być oznaczany w sposób umożliwiający stwierdzenie, iż użyto usługi nieodpłatnej. Na szczęście rząd nie zdecydował się w na dywagacje co do konsekwencji w zakresie skuteczności oświadczenia i ważności czynności prawnej (na szczęście, ponieważ w przeciwnym razie należałoby dokonać też analizy, czy taki środek byłby rzeczywiście proporcjonalny do zamierzonego celu).”
Krzysztof Izdebski, prawnik, dyrektor ds rzecznictwa, Fundacja im. Stefana Batorego:
„Minister Cyfryzacji ma podstawę do ograniczenia bezpłatnego korzystania z kwalifikowanego podpisu do celów nieprofesjonalnych, ponieważ eIDAS 2 wprost dopuszcza (motyw 20 rozporządzenia), aby państwa członkowskie wprowadzały proporcjonalne środki służące takiemu ograniczeniu; z kolei ustawa o mObywatelu daje ministrowi kompetencję do określania warunków korzystania z usług aplikacji. Nie oznacza to jednak, że użycie podpisu wbrew temu ograniczeniu pozbawia go statusu kwalifikowanego ani automatycznie podważa ważność umowy. Naruszenie regulaminu dotyczy bowiem warunków korzystania z usługi, a nie cech prawnych czy skutków podpisu. Można więc mówić o potencjalnym sporze dotyczących zachowania wymaganej formy w szczególnych przypadkach ale brakuje podstaw, by twierdzić, że podpisanie umowy profesjonalnej takim podpisem samo w sobie powoduje jej nieważność.”
Za sprawdzenie tekstu pod kątem merytorycznym dziękuję Mateuszowi Szymańcowi i Tomaszowi Rychterowi
O autorze: zawodowy programista od 2003 roku, pasjonat bezpieczeństwa informatycznego. Rozwijał systemy finansowe dla NBP, tworzył i weryfikował zabezpieczenia bankowych aplikacji mobilnych, brał udział w pracach nad grą Angry Birds i wyszukiwarką internetową Microsoft Bing.